结论
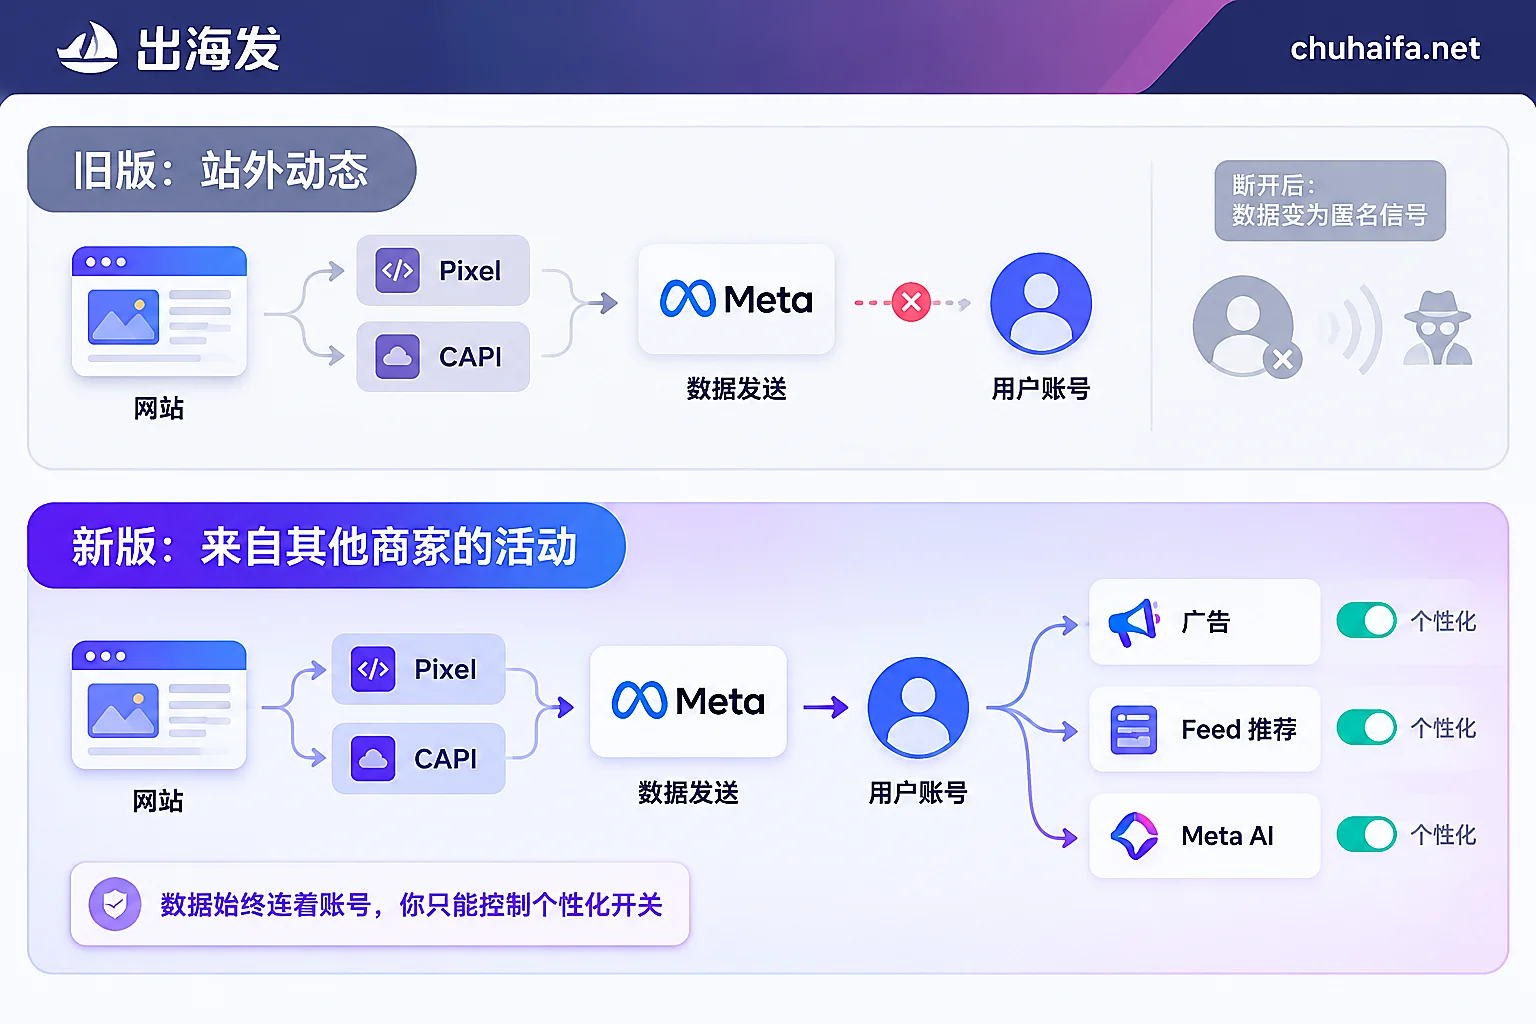
Meta把原来的“Meta 技术站外动态”(Your activity off Meta technologies)断开功能撤掉了,换成“来自其他商家的活动”(Activity from other businesses)。变化的核心是:用户以前可以让站外数据和自己的账号脱钩,现在只能决定这些数据要不要用于个性化。
对三类人的影响分别是:
- 广告主:以前因用户断开站外动态而流失的再营销人群会被补回来,网站自定义受众、Lookalike 种子和归因回传的信号都会变多。人群变大不代表转化变好,CPA 和 ROAS 要重新盯。
- 独立站和 App 的合规:隐私政策或 Cookie 弹窗里如果还写着“可前往 Facebook 设置断开站外追踪”,这句话已经和现实对不上,需要改。
- 运营者个人:在 Meta 后台已经挡不住跨站追踪,能控制的地方只剩自己的浏览器、设备和网络环境。
下面依次说明。
到底改了什么
Meta 于 2026 年 6 月 9 日发布公告,停用 2019 至 2020 年间推出的站外动态断开设置。从 2026 年 7 月起,美国、英国、巴西等市场先行实施。欧盟受 GDPR 约束另行处理,具体细则和时间表目前还没有公布。
新旧设置的差别如下:
| 旧版:站外动态 | 新版:来自其他商家的活动 | |
|---|---|---|
| 用户能做什么 | 断开站外数据与账号的关联 | 选择是否把这些数据用于个性化 |
| 断开或关闭后数据去向 | 变成匿名信号,不能进入受众包 | 仍然传到 Meta 服务器,仍然绑定账号 |
| 数据用在哪里 | 主要是广告 | 广告、Feed 信息流推荐、Meta AI 的回答 |
第三方网站或 App 通过 Pixel 和转化 API(CAPI)回传的浏览、加购、购买行为,不论用户在新设置里怎么选,都会继续进入 Meta 并关联到账号。“关闭个性化”和“不收集”是两回事,看后台和写隐私政策时都要分清。
广告主:受众会变大,先确认多出来的人有没有价值
哪些东西会变
以前有一部分用户断开了站外动态,他们在你网站上的行为成了匿名信号,进不了网站自定义受众(WCA),也做不了再营销。新机制下,这些行为可以重新归到具体账号上,所以你可能看到:
- 网站自定义受众和再营销受众的规模上升;
- Pixel 与 CAPI 事件的匹配情况改善,归因回传变多;
- 用作 Lookalike 种子的人群基数变大。
需要说明两点:
- Meta 没有公布各类广告主匹配率能提升多少,不要按某个百分比去调预算。以你自己账户的前后对比为准。
- 用户在新设置里关闭个性化之后,他的数据在受众构建里具体怎么处理,官方没有逐项说明。看到的变化以后台实际数据为准。
如果你最近发现自定义受众人数突然变多,又不确定是这次调整还是别的原因,可以参考这篇Facebook自定义受众人数突然变多的排查方法,先分清数字出现在哪个位置,再逐项排除。
怎么应对
- 记一条基线。 把 7 月前后的受众规模、事件匹配质量、CPA、ROAS 分开记录,这样才能判断变化是机制带来的,还是素材或出价带来的。
- 重点看再营销和 Lookalike。 人群扩容最容易稀释这两类广告组。如果规模涨了、转化率却下降,可以考虑收紧条件,比如改用加购、购买这类更深的事件,或缩短回溯时间窗。种子人群也同样处理,用高意向事件做种子,比用全部访客更稳。
- 别马上放大预算。 先观察几个完整的转化周期,确认 ROAS 没有下滑再加量。
合规:隐私政策和 Cookie 弹窗要改
不少独立站的隐私政策里写着:“如不希望被追踪,可前往 Facebook 设置断开站外动态。”现在这个入口已经改名,功能也变了。继续这样写,等于向用户承诺了一个已经不存在的功能,属于合规表述前后不一致。
修改时可以按这个顺序检查:
- 隐私政策:把旧设置名称换成“来自其他商家的活动”,并写清它控制的是个性化使用,不能阻止数据传输。
- Cookie 授权弹窗(CMP):真正能在你这一侧阻止数据发给 Meta 的,是自己站点的同意机制。也就是用户拒绝营销类 Cookie 时,Pixel 不应加载。上线前实际测一下拒绝之后 Pixel 还会不会触发。
- CAPI 服务端回传:服务器端回传不经过浏览器的 Cookie 弹窗。如果接了 CAPI,要检查服务端是否也按用户的同意状态过滤事件,避免前端拒绝了、后端照样发送。
- 面向欧盟和 EEA 的站点:那边的处理方式还没定,不要直接照搬美国版的描述,继续按现有 GDPR 流程处理,等官方细则出来再调整。
个人隐私和多账号环境:控制点转到客户端
过去有些运营者会关掉站外动态,减少自己日常浏览被关联到个人 Meta 账号。这个开关没了之后,在 Meta 端已经做不到这件事,能用的方法都在客户端:
- 个人日常使用:在新设置里关掉个性化,再装防追踪插件,或在浏览器层面拦截 Meta Pixel 脚本。这是最低成本的做法。
- 团队多账号运营:每个账号使用独立的浏览器环境,配合网络隔离,避免不同账号的操作环境被跨站指纹和 Pixel 行为串在一起。这类需求一般用指纹浏览器来实现环境隔离。
- 手机 App 的情况:浏览器插件管不到 App 内嵌的 Meta SDK。如果在意这部分,要从设备和网络层面另外处理。
有一个容易踩的坑:如果你拦截了 Pixel,再去测试自家网站的事件埋点,就看不到事件触发。建议把调试用的浏览器环境和日常浏览的环境分开。
按顺序做的检查清单
- 导出 7 月前后的受众规模和转化数据,建立对比基线。
- 检查再营销和 Lookalike 广告组的 CPA、ROAS,必要时收紧受众条件。
- 修改隐私政策里关于 Facebook 站外动态的旧表述。
- 测试 CMP 拒绝后 Pixel 是否停止加载,CAPI 是否也按同意状态过滤。
- 欧盟站点暂时维持现有 GDPR 流程,关注 Meta 后续公告。
- 团队内部梳理哪些账号需要独立环境,把调试环境和日常环境分开。
目前还不确定的部分
- 欧盟及 EEA 在 GDPR 和 DMA 监管下,是否会强制保留旧版断开选项,具体规则和时间都没有官方说法。
- 断开选项取消后,各类目广告主(比如 DTC 电商、B2B)的 CAPI 匹配率实际能提升多少,Meta 没有公布基准数据。
这两项出来之前,凡是写着“提升多少”“欧盟一定会怎样”的说法,都只能当作推测。
下一步去哪里挑工具
梳理完自己这一侧的情况后,要补齐的工具一般有两类:
各家工具的功能和价格以官网为准,选之前先确认它能不能解决你清单里的那一项。